Утечка багов ядра Linux и «чёрный октябрь» патчей
Что в ролике
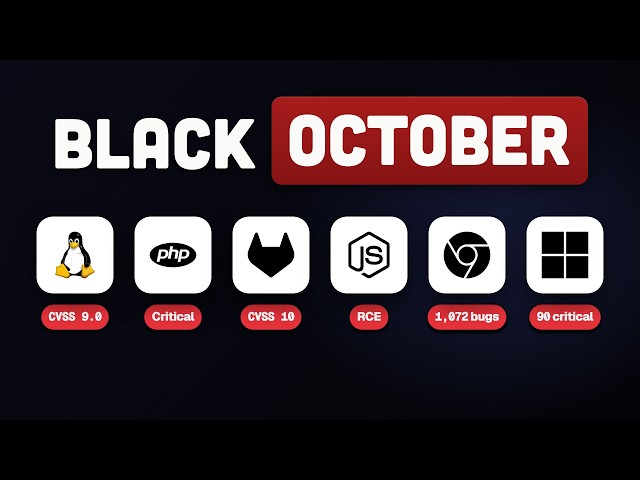
В конце октября специалисты назвали неделю «чёрным октябрём», и главный эпизод — случайная утечка отчётов Trend Micro Zero Day Initiative. 22 октября отчёты об уязвимостях ядра Linux ушли не в закрытый список безопасности, а в публичную рассылку разработчиков, и два худших бага получили по 9,0 из 10 по шкале CVSS. Оба находятся в коде SMB: один — удалённое выполнение кода через целочисленное переполнение снизу в SMB Direct, второй — гонка потоков в KSMBD, встроенном в ядро сервере общих папок. Такие баги опасны тем, что их может достать атакующий без входа в систему, как это было с WannaCry в 2017 году, а на момент публикации ни один из багов ещё не был исправлен. Эта утечка легла на общий тренд: мейнтейнеры ядра говорили, что поток AI-найденных багов вырос с 2–3 в неделю до 5–10 в день, и теперь такие находки предписано публиковать сразу. Помимо ядра, на той же неделе вышли исправления для PHP, GitLab и NodeJS, а Chrome 149 и 150 закрыли 1072 бага — больше, чем предыдущие 23 релиза вместе. Практический вывод автора: относиться к обновлениям как к непрерывному процессу, начать с публично доступных серверов и срочно обновить PHP, ядро для исправлений SMB, GitLab и NodeJS, а KSMBD отключить, если он не нужен.
Практика
- Что получишь
- Понятную картину, почему октябрьская волна уязвимостей — это не разовая паника, а смена темпа патчинга, и чек-лист из четырёх срочных обновлений: PHP, ядро для SMB-фиксов, GitLab и Node.js.
- Первый шаг
- Проверить, какие из ваших публично доступных серверов крутят PHP, GitLab или Node.js, и поставить обновления в первую очередь на них, а KSMBD отключить, если SMB-шары не используются.
- Цифры
- —9,0 из 10 — оценка опасности двух утёкших багов в SMB по шкале CVSS
- —5–10 в день — настолько вырос поток багов в списки безопасности ядра Linux по сравнению с 2–3 в неделю в марте
- —1072 — столько багов закрыли Chrome 149 и 150, что больше, чем предыдущие 23 релиза вместе
- —600+ — столько исправлений выпустил Microsoft в июльский Patch Tuesday
- Честно
- Это новостной разбор с канала Better Stack, бренда мониторингового сервиса, но в самом ролике продукт не рекламируется, только просьба подписаться и поставить лайк. Точных команд и версий патчей в видео нет: названы лишь продукты и компоненты, которые нужно обновить, поэтому придётся смотреть официальные уведомления.
Если слова незнакомы — 6 терминов
- CVSSшкала оценки опасности уязвимостей от 0 до 10
- SMBсетевой протокол для общих папок и файлов
- KSMBDвстроенный в ядро Linux сервер SMB
- удалённое выполнение кодавозможность запустить свой код на чужой машине через сеть
- целочисленное переполнение снизуошибка, когда число уходит ниже нуля и превращается в огромное значение, из-за чего копируется лишний объём данных
- гонка потоковситуация, когда два потока одновременно меняют одни данные в непредусмотренном порядке
Компоненты
8 шт.Формат: реакция на новость · для практикующих · уверенность разметки 0.9 · источник