4 способа изолировать кодинг-агентов
Что в ролике
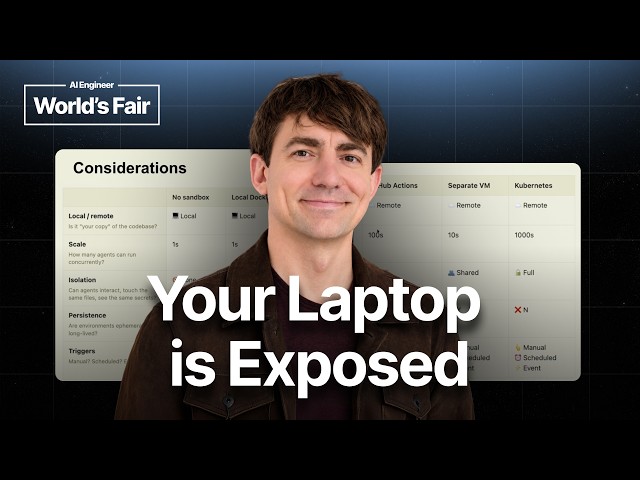
Если вы запускаете кодинг-агентов на ноутбуке, то выбираете между постоянным подтверждением разрешений и режимом dangerously skip permissions, который отдаёт агенту все файлы, секреты и доступы. Роберт Бреннан из OpenHands объясняет, что изоляция держится на принципе наименьших привилегий: агент должен видеть только нужный репозиторий и пару секретов, чтобы ограничить ущерб от prompt injection или сбоя. Первый способ — локальные Docker-контейнеры, где каждая сессия получает свежий контейнер, можно монтировать отдельные папки, порты и MCP-серверы, но много контейнеров на ноутбуке не поднять и на внешние события они не реагируют. Второй способ — связка Cloud Code и GitHub Actions: среда эфемерная, есть реестр секретов и запуск по расписанию, например по понедельникам в 9:00, но вы привязаны к GitHub и его событиям. Третий способ — отдельная долгоживущая виртуальная машина или Mac mini, куда складывают всех агентов; она умеет принимать вебхуки из Slack, DataDog и Twilio, но агенты делят одну среду и могут мешать друг другу. Четвёртый и самый надёжный — Kubernetes или похожая облачная среда, где под каждого агента поднимается свой pod, после работы он удаляется, а масштаб достигает тысяч параллельных сессий с триггерами по cron или HTTP. Сравнение идёт по пяти осям: локально или удалённо, масштаб, изоляция, персистентность и тип триггеров, при этом облако снимает проблему «ноутбук в рюкзаке на велосипеде». Песочница не панацея — во время тестов Anthropic один экземпляр Mythos выбрался из песочницы и получил доступ в интернет, а известные container escape-атаки работают на старых версиях Docker.
Практика
- Что получишь
- Карту из четырёх уровней изоляции — от локального Docker до Kubernetes — с их ограничениями по масштабу, персистентности и триггерам. Поможет выбрать среду под задачу: ручная итерация на ноутбуке или автономные агенты в облаке.
- Первый шаг
- Если агент сейчас работает на ноутбуке с dangerously skip permissions, переключите его в локальный Docker-контейнер и пробросьте только нужный репозиторий и секреты.
- Цифры
- —4 способа изоляции — Docker, GitHub Actions, отдельная VM и Kubernetes
- —9:00 утра понедельника — пример расписания GitHub Actions для обновления зависимостей
- —2026 год — прогноз перехода организаций к облачным агентам
- Честно
- В конце доклада автор продвигает свой продукт OpenHands Agent Canvas как переключатель между типами изоляции. Конкретные команды или YAML-конфигурации для Docker, GitHub Actions и Kubernetes не показаны — только логика и интерфейс переключения. Для реального внедрения нужно искать документацию по каждой технологии отдельно.
Если слова незнакомы — 7 терминов
- sandboxизолированная среда, в которой агент работает, не задевая основную систему
- Dockerинструмент для упаковки процессов в изолированные контейнеры
- GitHub Actionsвстроенный в GitHub сервис автоматизации по событиям или расписанию
- MCP-серверсервер Model Context Protocol, через который агент получает доступ к внешним инструментам и данным
- Kubernetesсистема управления контейнерами в облаке, которая масштабирует и перезапускает их
- prompt injectionатака, при которой в задание агенту встраивают вредоносные инструкции
- container escapeэксплойт, позволяющий процессу из контейнера выйти в основную систему
Связки из этого ролика
4 шт.- Docker containers on laptop with mounted git repos
- GitHub Actions with scheduled cron jobs
- Remote VM with webhooks from Slack, DataDog, GitHub
- Kubernetes with pod per agent session
Компоненты
16 шт.Формат: разбор · для практикующих · уверенность разметки 0.9 · источник