Сломанный сертификат: приватный ключ оказался числом 4
Что в ролике
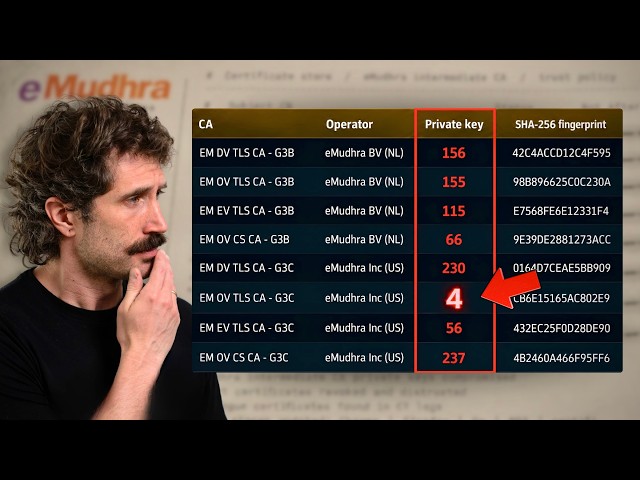
HTTP передаёт данные открыто, поэтому для защиты придумали HTTPS и центры сертификации, которые подтверждают, что вы общаетесь с настоящим сайтом. Один из таких центров, индийская eMudhra, 30 апреля 2025 года провёл церемонию генерации ключей, и все восемь ключей стандарта NIST P-384 оказались с приватным ключом 4 — это 47 байт нулей и число 4. 17 октября исследователь Wayne прогнал инструмент по базе CCADB, обнаружил проблему и сообщил в Apple, Chrome, Microsoft, Mozilla и самой eMudhra. Браузеры быстро выпустили обновления, eMudhra подтвердила в тот же день, но системные хранилища сертификатов, которые используют curl, Git, Python, Ruby, OpenSSL и Node, обновляются медленнее. Автор показывает, что его Chrome блокирует сайт, а curl на том же компьютере успешно подключается и считает соединение доверенным. Такой curl может тихо загрузить вредоносный код при установке пакетов, если сайт подменили через man-in-the-middle. Эти же сертификаты можно использовать, чтобы получить root на умной колонке.
Практика
- Что получишь
- Понять, как сломанный ключ центра сертификации eMudhra позволяет перехватывать HTTPS-трафик, и какие программы на вашей машине всё ещё доверяют этому центру. Заодно увидеть, как проверить уязвимость у себя с помощью curl.
- Первый шаг
- Обновить системные корневые сертификаты и пакеты (curl, Git, Python, OpenSSL, Node), либо хотя бы проверить, блокирует ли ваш браузер сайт с сертификатом eMudhra.
- Цифры
- —8 из 8 — все ключи P-384, которые сгенерировала eMudhra, получили приватный ключ 4
- —47 байт нулей предшествуют числу 4 в сломанном приватном ключе
- —50–85 — столько доверенных центров сертификации насчитывается в мире по оценке Google
- —24 часа — за такое время большинство браузеров выпустили обновления после обнаружения
- Честно
- Ролик начинается с рекламы Grokbot — это спонсор канала. Уязвимость реальна, но автор демонстрирует её на своей машине с устаревшими системными сертификатами; для повторения команды и вывод curl показаны на экране, в тексте их нет. Также в конце автор упоминает, что такие сертификаты можно использовать для рута умной колонки, но конкретных инструкций не даёт.
Если слова незнакомы — 6 терминов
- HTTPSзащищённая версия HTTP, шифрует данные между браузером и сервером
- центр сертификации (CA)организация, которая подтверждает, что сайт настоящий, подписывая его ключ
- man-in-the-middleатака, при которой злоумышленник встаёт между вами и сервером и читает или подменяет трафик
- приватный ключсекретная часть ключевой пары, которой расшифровывают данные; если она известна, можно подделать сертификат
- rootполный административный доступ к устройству
- P-384стандарт эллиптической криптографии для ключей, обычно с длинными случайными числами
Связки из этого ролика
5 шт.- HTTPS
- HTTP
- NIST P-384
- elliptic curve
- certificate authorities
Компоненты
11 шт.Формат: разбор · для практикующих · уверенность разметки 0.85 · источник